漏洞复现——Apache HTTPD多后缀解析漏洞

漏洞原理:Apache Httpd支持一个文件拥有多个后缀,不同的后缀执行不同的命令,也就是说当我们上传的文件中只要后缀名含有php,该文件就可以被解析成php文件,利用Apache Httpd这个特性,我们就可以绕过上传文件的白名单。
漏洞版本:该漏洞和Apache和PHP版本无关,属于用户配置不当造成的解析漏洞
复现步骤:
正常上传文件,会返回文件上格式不支持

将文件后缀改为如下图,再上传
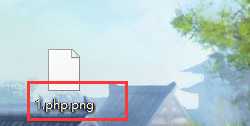

成功上传,现在可以去查看上传的文件:


最新文章
-
QQ隐私保护设置技巧
2026-11-15 -
QQ账号隐私设置方法
2026-11-15 -
QQ密码修改教程
2026-11-15 -
QQ密码找回方法
2026-11-15 -
QQ账号安全防护技巧
2026-11-15 -
QQ账号防盗保护设置,筑牢账号安全的实用操作指南
2026-11-15 -
QQ登录保护开启方法
2026-11-15 -
QQ设备锁设置技巧
2026-11-15
热门文章
-
ios微信分享的兼容性问题
2026-07-04 -
微信浏览器中禁止app下载链接的两种处理方法
2026-07-04 -
微信小程序 - 事件绑定bind和catch 区别
2026-07-04 -
7-STM32物联网开发WIFI(ESP8266)+GPRS(Air202)系统方案微信小程序篇(微信配网_申请微信公众号)
2026-07-04 -
从微信中跳到外部浏览器
2026-07-04 -
9-STM32物联网开发WIFI(ESP8266)+GPRS(Air202)系统方案微信小程序篇(微信配网配置_开发者基本配置_2)
2026-07-04 -
【php】PHP制作QQ微信支付宝三合一收款码
2026-07-04 -
10-STM32物联网开发WIFI(ESP8266)+GPRS(Air202)系统方案微信小程序篇(微信配网配置_Airkiss步骤_1)
2026-07-04