SQL注入靶机实例

打开靶机
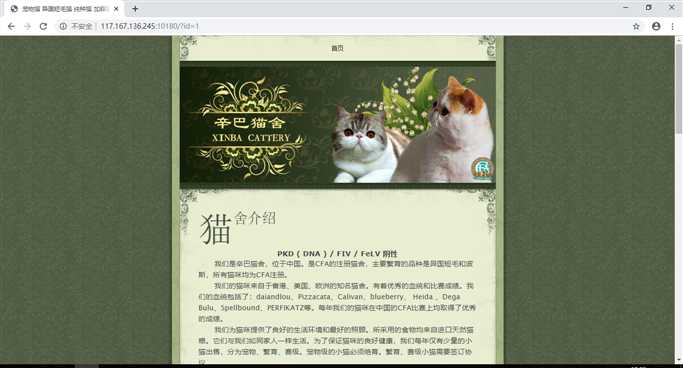
右键源代码 习惯搜一下index 发现php 大概率为MYSQL数据库
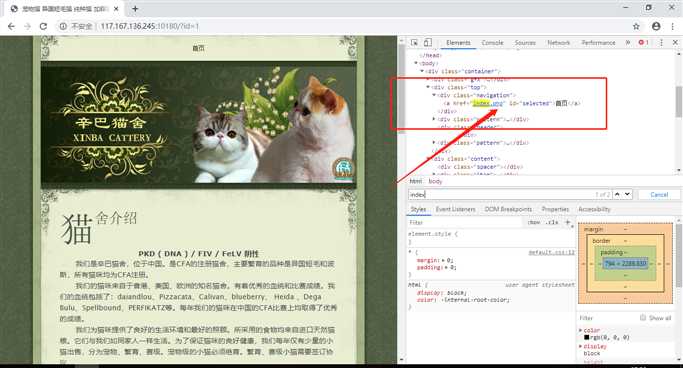
点击index.php后发现新建一个网页和之前的一样 结论这个index.php就是靶机
判断是否存在注入点
发现url上有id=1 又是MYSQL数据库 心中窃喜 就可以想到select * from [表] where id=[任何数字]
接下来把id=后改成0+1 看看有没有发现
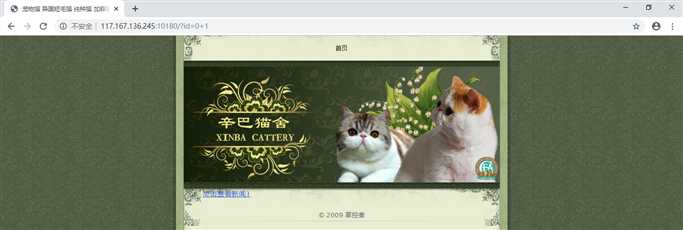
果然有戏 发现跟原来界面相同 说明0+1被带到数据库中执行所以说存在注入点 接下来我们可以干活了
最新文章
-
QQ账号空间权限保护
2026-11-12 -
QQ账号游戏数据保护
2026-11-12 -
QQ账号密保卡使用
2026-11-12 -
QQ账号登录记录查看
2026-11-12 -
QQ账号安全锁定时长设置
2026-11-12 -
QQ登录安全验证方法
2026-11-12 -
QQ二维码登录方法
2026-11-12 -
QQ扫码登录手机端
2026-11-12
热门文章
-
微信浏览器中禁止app下载链接的两种处理方法
2026-07-04 -
微信小程序 - 事件绑定bind和catch 区别
2026-07-04 -
ios微信分享的兼容性问题
2026-07-04 -
7-STM32物联网开发WIFI(ESP8266)+GPRS(Air202)系统方案微信小程序篇(微信配网_申请微信公众号)
2026-07-04 -
从微信中跳到外部浏览器
2026-07-04 -
9-STM32物联网开发WIFI(ESP8266)+GPRS(Air202)系统方案微信小程序篇(微信配网配置_开发者基本配置_2)
2026-07-04 -
【php】PHP制作QQ微信支付宝三合一收款码
2026-07-04 -
10-STM32物联网开发WIFI(ESP8266)+GPRS(Air202)系统方案微信小程序篇(微信配网配置_Airkiss步骤_1)
2026-07-04